 Por
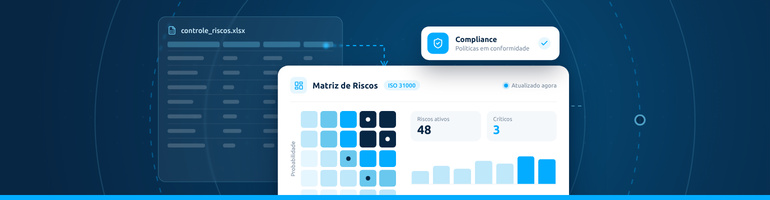
Uma empresa pode ter dezenas de riscos registrados e, ainda assim, não saber quais exigem intervenção imediata, se os controles estão funcionando ou se os dados apresentados à diretoria estão atualizados.
A governança e gestão de riscos permitem organizar essas informações, estabelecer prioridades e orientar decisões com base em critérios consistentes. Essa abordagem vai de encontro com as diretrizes estipuladas pelas ISO 31000.
Quando a gestão cresce sem uma base definida, cada área adota controles e critérios próprios. Nesse cenário, as informações ficam dispersas entre planilhas, e-mails e documentos, dificultando o acompanhamento dos riscos.
Entenda como superar essa fragmentação estruturando a Gestão de Riscos com responsabilidades claras, critérios padronizados, rastreabilidade e acompanhamento contínuo.
Crescimento desorganizado: os desafios para governança e gestão de riscos
Muitas empresas começam a controlar seus riscos com planilhas, como o Excel. Esse recurso atende às necessidades iniciais, mas apresenta limitações quando o volume de informações e a complexidade das operações aumentam.
Manter matrizes independentes, nas quais cada área, unidade ou processo adota sua própria metodologia, compromete a consistência da avaliação do risco e a confiabilidade das informações corporativas.
Essa fragmentação compromete três dimensões:
- Consistência: áreas diferentes avaliam riscos com critérios diversificados.
- Rastreabilidade: não há histórico verificável em relação às alterações, justificativas, aprovações e evidências.
- Confiabilidade: os relatórios dependem de consolidações manuais recorrentes e não são atualizados em tempo real.
Mudar esse cenário requer uma gestão estruturada na qual os dados são rastreáveis e confiáveis. Além disso, é preciso estabelecer critérios comuns de avaliação, regras de atualização, controle de acesso e responsabilidades.
Como estruturar a governança e monitorar riscos continuamente?
A ISO 31000 estabelece diretrizes para integrar a gestão de riscos à governança, à estratégia e às atividades organizacionais.
A norma não determina uma matriz universal nem uma ferramenta específica. Os critérios de avaliação devem ser adaptados aos objetivos e ao contexto da empresa, incluindo seus limites de aceitação de riscos.
Na prática, a governança deve esclarecer quem identifica os riscos, quem avalia sua exposição, quem executa os controles e quem tem autoridade para aprovar tratamentos ou aceitar riscos residuais.
As responsabilidades podem ser distribuídas entre três grupos:
- Gestores dos processos e responsáveis pelos riscos: identificam mudanças, mantêm avaliações atualizadas e executam os controles e planos de tratamento
- Riscos, compliance e governança: estabelecem a metodologia, monitoram a qualidade dos registros e acompanham desvios em relação aos critérios corporativos.
- Alta administração: avalia exposições relevantes, define prioridades e delibera sobre situações que exigem decisões estratégicas.
Rastreabilidade e compliance
As informações sobre os riscos devem permitir acompanhar as etapas de identificação, avaliação, tratamento e reavaliação, incluindo os registros e as evidências pertinentes a cada situação.
O acompanhamento combina revisões periódicas com reavaliações motivadas por mudanças regulatórias, incidentes ou falhas de controle. A frequência e os critérios dessas revisões devem ser definidos de acordo com a metodologia e as necessidades da organização.
Quando são usadas plataformas de gestão, como o Fusion Platform, as atividades são centralizadas e todo o lastro é mantido.
Essa abordagem garante a rastreabilidade e a preservação do histórico de cada risco. Assim, se a classificação de um incidente for alterada, é possível saber quem alterou, quando e por qual motivo.
Para o compliance, a rastreabilidade facilita a conferência dos controles internos, a identificação de pendências e a revisão de medidas diante de auditorias ou mudanças regulatórias.
Como definir a matriz de riscos e os critérios de avaliação?
Estruturar uma matriz de risco requer que a empresa delimite escalas de probabilidade e impacto, defina como será calculada ou determinada a criticidade e estabeleça as faixas que orientarão as prioridades de tratamento.
Como a normativa não estabelece uma fórmula universal, cada organização define os critérios refletindo seu contexto, seus objetivos e seus limites de aceitação.
Os parâmetros variam conforme a natureza do impacto, como: perdas financeiras, tempo de interrupção ou consequências legais e regulatórias.
Um método muito usado é a multiplicação de fatores. Nesse caso, os riscos são avaliados em uma escala de pontuação que gera o nível de criticidade.
Por exemplo, a combinação de uma escala de 1 a 5, em que a probabilidade é 4 e o impacto é 5, gera uma pontuação de 20. Por outro lado, valores de 2 e 3 geram pontuação 6.
O principal objetivo desse método é usar a diferença entre essas pontuações para comparar os níveis de exposição.
A prioridade de tratamento depende das faixas de criticidade e a avaliação deve ponderar:
- As causas e fatores que podem provocar o evento.
- As consequências e o dimensionamento de possíveis impactos.
- Os controles existentes para julgar como a exposição está sendo tratada e quais vulnerabilidades permanecem.
Como configurar e usar a matriz de riscos no Fusion Platform?
No módulo de Gestão de Riscos do Fusion Platform, a operação começa com a configuração da metodologia usada pela empresa. O fluxo funciona da seguinte forma:
- Parametrização: configurar categorias, contextos, responsáveis e critérios de probabilidade e impacto conforme a metodologia da empresa.
- Identificação: registrar o risco, suas causas, consequências e áreas ou processos envolvidos.
- Avaliação e classificação: atribuir os níveis de probabilidade e impacto. Com base nos parâmetros configurados, a classificação indica a criticidade do risco e orienta a escolha da tratativa.
- Planejamento do tratamento: definir as medidas necessárias, distribuir as atividades entre os responsáveis e estabelecer prazos.
- Reavaliação: revisar a probabilidade e o impacto após as medidas implementadas verificando se a exposição ao risco mudou.
Relatórios e dashboards: da visão operacional à estratégica
Governança e gestão de riscos precisam de relatórios adequados a diferentes níveis de decisão para manter a conexão entre a exposição corporativa e os registros operacionais. Os relatórios devem apoiar três níveis:
- Estratégico: consolidação dos riscos por unidade, processo, categoria e criticidade.
- Gerencial: riscos prioritários, ações vencidas, avaliações pendentes e resultados dos tratamentos.
- Operacional: registros individuais, responsáveis, evidências, prazos e histórico.
A visão em diferentes níveis é útil quando indicadores consolidados são relacionados aos seus registros de origem.
Por exemplo, ao identificar uma concentração de riscos classificados como altos ou críticos, o gestor consulta os eventos correspondentes, analisa suas avaliações e verifica quais medidas de tratamento estão previstas.
No Fusion Platform, filtros de análise apoiam a consulta aos riscos conforme os critérios: categoria, contexto e criticidade.
Os dashboards facilitam a identificação de concentrações de riscos prioritários, enquanto os relatórios permitem aprofundar a análise dos registros relacionados, consultar os responsáveis e verificar as medidas adotadas.
Por ser uma plataforma completa, os dashboards do Fusion Platform estão interligados a todo o fluxo de atividades da organização. Dessa forma, são automatizados e, sempre que alguma ação ou modificação é realizada, os painéis são automaticamente atualizados.
O Fusion Platform como apoiador da governança e gestão de riscos
O Fusion Platform garante uma visão abrangente e o gerenciamento de diferentes riscos em tempo real. A solução possui recursos para registrar e avaliar riscos, planejar medidas de tratamento e acompanhar o progresso na mitigação de riscos ao longo do tempo.
A integração com processos e áreas relacionadas ajuda a conectar os riscos às atividades da organização.
Os planos de ação com metodologia 5W2H e os indicadores apoiam o acompanhamento das providências e a identificação de prioridades. Com o mapa de calor o gestor visualiza a distribuição dos riscos e aprofunda a análise dos pontos que exigem atenção.
Ao relacionar as informações gerenciais aos registros operacionais, a organização ganha condições de analisar as exposições, acompanhar as medidas de tratamento e fundamentar decisões de acordo com seus critérios de gestão.
Essa abordagem contribui para reduzir a exposição a eventos que possam comprometer os objetivos e a continuidade do negócio.
Que tal substituir as planilhas adotando critérios referentes à ISO 31000? Solicite uma demonstração do Fusion Platform e confira como estruturar a governança e gestão de riscos com compliance, rastreabilidade e dashboards automatizados.